Kritische PHP-Lücke „PHP2Shell“: Ist Ihre Website schon abgesichert?
Zwei Schwachstellen im Kern von PHP (CVSS 9,2) werden aktiv ausgenutzt. Betroffen ist fast jede PHP-Website, ob WordPress, Joomla, TYPO3 oder Onlineshop.
Stand 30.10.2026 · Quellen: php.net, BSI, CISA, tagesschau.de
PHP-Check anfragenOder gleich anrufen: Bastian Kretzschmar, 089 700742-660
Prüfen, absichern, Spuren suchen
Die Lücken erlauben es Angreifern, ohne Anmeldung eigenen Code auf Ihrem Server auszuführen. Wir prüfen Ihre Website, spielen die Updates ein und kontrollieren, ob schon jemand eingedrungen ist.
Was seit dem 20. Oktober passiert ist
Die Details zu den Lücken wurden vorzeitig im Netz veröffentlicht, einen Tag bevor die Updates fertig waren. Seitdem läuft ein Wettlauf zwischen Angreifern und Website-Betreibern. In Deutschland und weltweit haben Städte, Kliniken und Unternehmen ihre Websites vorsorglich vom Netz genommen.
Details geleakt
Technische Einzelheiten zu CVE-2026-109618 und CVE-2026-109619 tauchen öffentlich auf.
Updates erscheinen, erste Angriffe
php.net veröffentlicht PHP 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Das BSI warnt mit Stufe 3 / Orange.
Weitere Lücke, noch ohne Update
CVE-2026-115560 wird bekannt. Ein Fix steht aus; bis dahin hilft nur die richtige Konfiguration.
Offiziell als aktiv ausgenutzt gelistet
Die US-Behörde CISA nimmt die Lücke in ihren Katalog ausgenutzter Schwachstellen (KEV) auf.
Lebensende von PHP 8.2
Danach gibt es für 8.2 keine Sicherheitsupdates mehr. Wer heute auf 8.2.35 aktualisiert, sollte den Wechsel gleich mitplanen.
Bin ich betroffen?
Ja, wenn Ihre Website mit PHP läuft und die PHP-Version auf dem Server noch nicht aktualisiert und neu gestartet wurde. Prüfen Sie Ihre Version in der Tabelle.
| Ihre Version | Abgesichert ab | Was zu tun ist |
|---|---|---|
| 8.5 | 8.5.12 | Update genügt |
| 8.4 | 8.4.27 | Update genügt |
| 8.3 | 8.3.36 | Update genügt |
| 8.2 | 8.2.35 | Update, Wechsel planenLebensende am 31.12.2026 |
| 8.1 und älter | kein offizielles Update | Umstieg nötignur Backports einzelner Hoster und Distributionen |
Das gilt für alle gängigen Systeme: WordPress, Joomla, TYPO3, Shopware, Magento, Neos, Drupal, Laravel und eigene PHP-Anwendungen.
Was jetzt hilft und was nicht
Jetzt sinnvoll
- PHP auf die abgesicherte Version bringen und alle PHP-Prozesse neu starten.
- CMS, Shop und Erweiterungen im selben Zug aktualisieren.
- Eine Sicherung vom Stand vor dem 20. Oktober aufheben.
- Nach Spuren suchen, auch wenn die Website normal aussieht.
- Passwörter für Administration, FTP und Datenbank ändern, sobald Spuren auftauchen.
Besser nicht
- Annehmen, dass der Hoster die neue Version schon aktiviert hat, ohne es zu prüfen.
- Nur das Update einspielen und die Spurensuche weglassen.
- Eine Sicherung von nach dem 20. Oktober ungeprüft zurückspielen.
- Auf PHP 8.1 oder älter bleiben und auf ein Update warten. Es kommt keins.
Anzeichen, dass jemand eingedrungen ist
- Unbekannte PHP-Dateien, oft in Upload- oder Bildordnern
- Neue Administratorkonten, die niemand angelegt hat
- Geänderte
.htaccessoderindex.php - Fremde Weiterleitungen oder Spam-Seiten bei Google
- Geplante Aufgaben (Cronjobs), die niemand kennt
- Hohe Serverlast oder viel ausgehender Datenverkehr
Keines davon gesehen heißt nicht „sauber“. Wir prüfen die Dateien gegen das Original Ihres Systems.
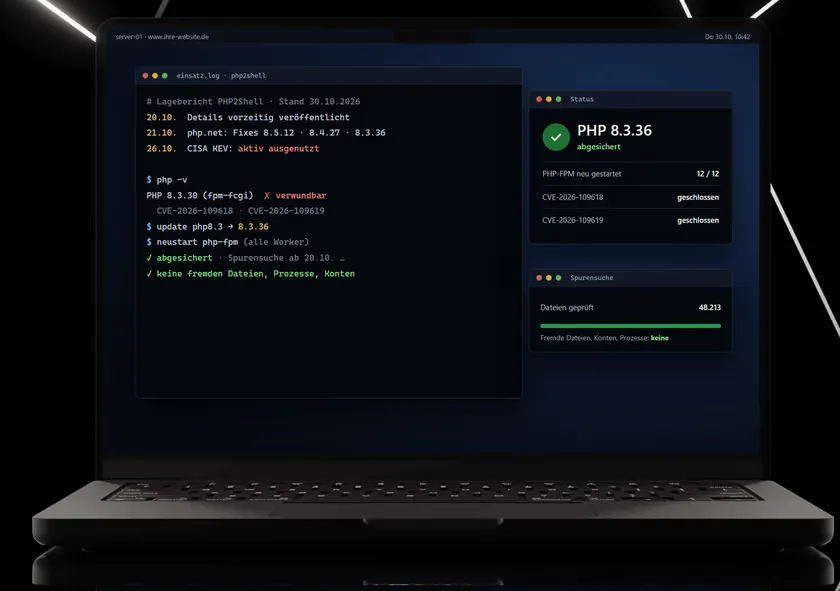
So sichern wir Ihre Website ab
Fünf Schritte, in dieser Reihenfolge. Mit Ihnen am Telefon oder über einen Zugang, den Sie uns geben.
Bestand prüfen
PHP-Version, Betriebsart und Hosting jeder Website.
Updates einspielen
PHP aktualisieren und alle Prozesse neu starten, beim Hoster oder auf Ihrem Server.
Spuren suchen
Neue oder veränderte Dateien, fremde Konten, auffällige Prozesse und Zugriffe seit dem 20. Oktober.
Altsysteme umstellen
Bei PHP 8.1 und älter: Plan für neue PHP- und CMS-Version, meist mit Update von TYPO3, Joomla oder Shop.
Wach bleiben
Die Lücke vom 23. Oktober beobachten und über die Konfiguration entschärfen, bis das nächste Update erscheint.
PHP-Systeme, die wir dauerhaft betreuen
Wir betreuen Shops und Websites auf TYPO3, Magento 2, Shopware 6, Joomla und Laravel. Alle laufen auf PHP; wir halten PHP-Version, System und Erweiterungen aktuell.
- TYPO3 · Websites und Portale
- Magento 2 · Onlineshops
- Shopware 6 · Onlineshops
- Laravel · Websites und Anwendungen
- Joomla · Websites
Weitere Arbeiten auf unserer Referenzseite.
Aus unserem Blog: Updates und Sicherheit
Was wir bei Updates von TYPO3, Magento und PHP-Systemen beachten und wie Sie Ihre Website vor den häufigsten Angriffen schützen.


Häufige Fragen
Mein Hoster kümmert sich um PHP. Muss ich trotzdem etwas tun?
Fragen Sie nach, ob die neue Version schon aktiv ist. Bei vielen Hostern wählen Sie die PHP-Version selbst aus. Läuft Ihre Website noch auf einer älteren Version, bekommt sie das Update nicht. Wir prüfen das für Sie.
Reicht das Update?
Es schließt die Lücke. Ob jemand sie vor dem Update genutzt hat, zeigt es nicht. Deshalb suchen wir nach Spuren eines Angriffs, gerade weil die Details schon einen Tag vor den Updates bekannt waren.
Woran erkenne ich, dass meine Website angegriffen wurde?
Oft gar nicht auf den ersten Blick. Typische Spuren sind unbekannte PHP-Dateien, neue Administratorkonten, fremde Weiterleitungen oder Spam-Seiten, die bei Google auftauchen. Wir prüfen die Dateien gegen das Original Ihres Systems.
Unsere Website läuft noch mit PHP 7.4. Was nun?
Für PHP 8.1 und älter gibt es keine offiziellen Updates. Kurzfristig helfen manche Hoster und Linux-Distributionen mit eigenen Korrekturen (Backports). Dauerhaft führt kein Weg an einer neueren PHP-Version vorbei, und meist auch nicht an einem Update des CMS. Wir planen das mit Ihnen.
Was ist mit der Lücke vom 23. Oktober?
CVE-2026-115560 hängt von einer bestimmten Einstellung ab und ist mit den Updates vom 21. Oktober noch nicht geschlossen. Bis das nächste Update erscheint, lässt sie sich über die Konfiguration entschärfen. Wir prüfen, ob Ihr Server betroffen ist.
- tagesschau.de: Sicherheitslücke bedroht weltweit Webseiten
- php.net: Security Advisory vom 21.10.2026 und Hinweis vom 23.10.2026
- BSI-Cybersicherheitswarnung zu PHP, Warnstufe 3 / Orange, 21.10.2026
- CISA: Known Exploited Vulnerabilities Catalog, Eintrag vom 26.10.2026
Ihr Ansprechpartner für PHP-Sicherheit
Bastian Kretzschmar
Dipl.-Math. oec., Geschäftsführer
Telefon: 089 700742-660 Telefon:089 700742-660
Damit solche Updates nicht liegen bleiben: Website-Wartung mit Updates, Datensicherung und Überwachung